「毎日のように情報漏洩のニュースですね。うちみたいな小さな会社のホームページも、もう閉じたほうがいいんでしょうか……」――この秋、ホームページ修理工房にはこんなご相談が増えています。テレビをつければ「数百万件」「過去最多」という言葉が並び、不安になるのは当然です。
いっぽうで、「大企業の話でしょ。うちは小さいから関係ない」という声もあります。じつはこの「怖がりすぎ」と「他人事」は、どちらも同じ誤解から生まれていると工房は考えています。ニュースの数字が、何を数えたものなのかが伝わっていないのです。
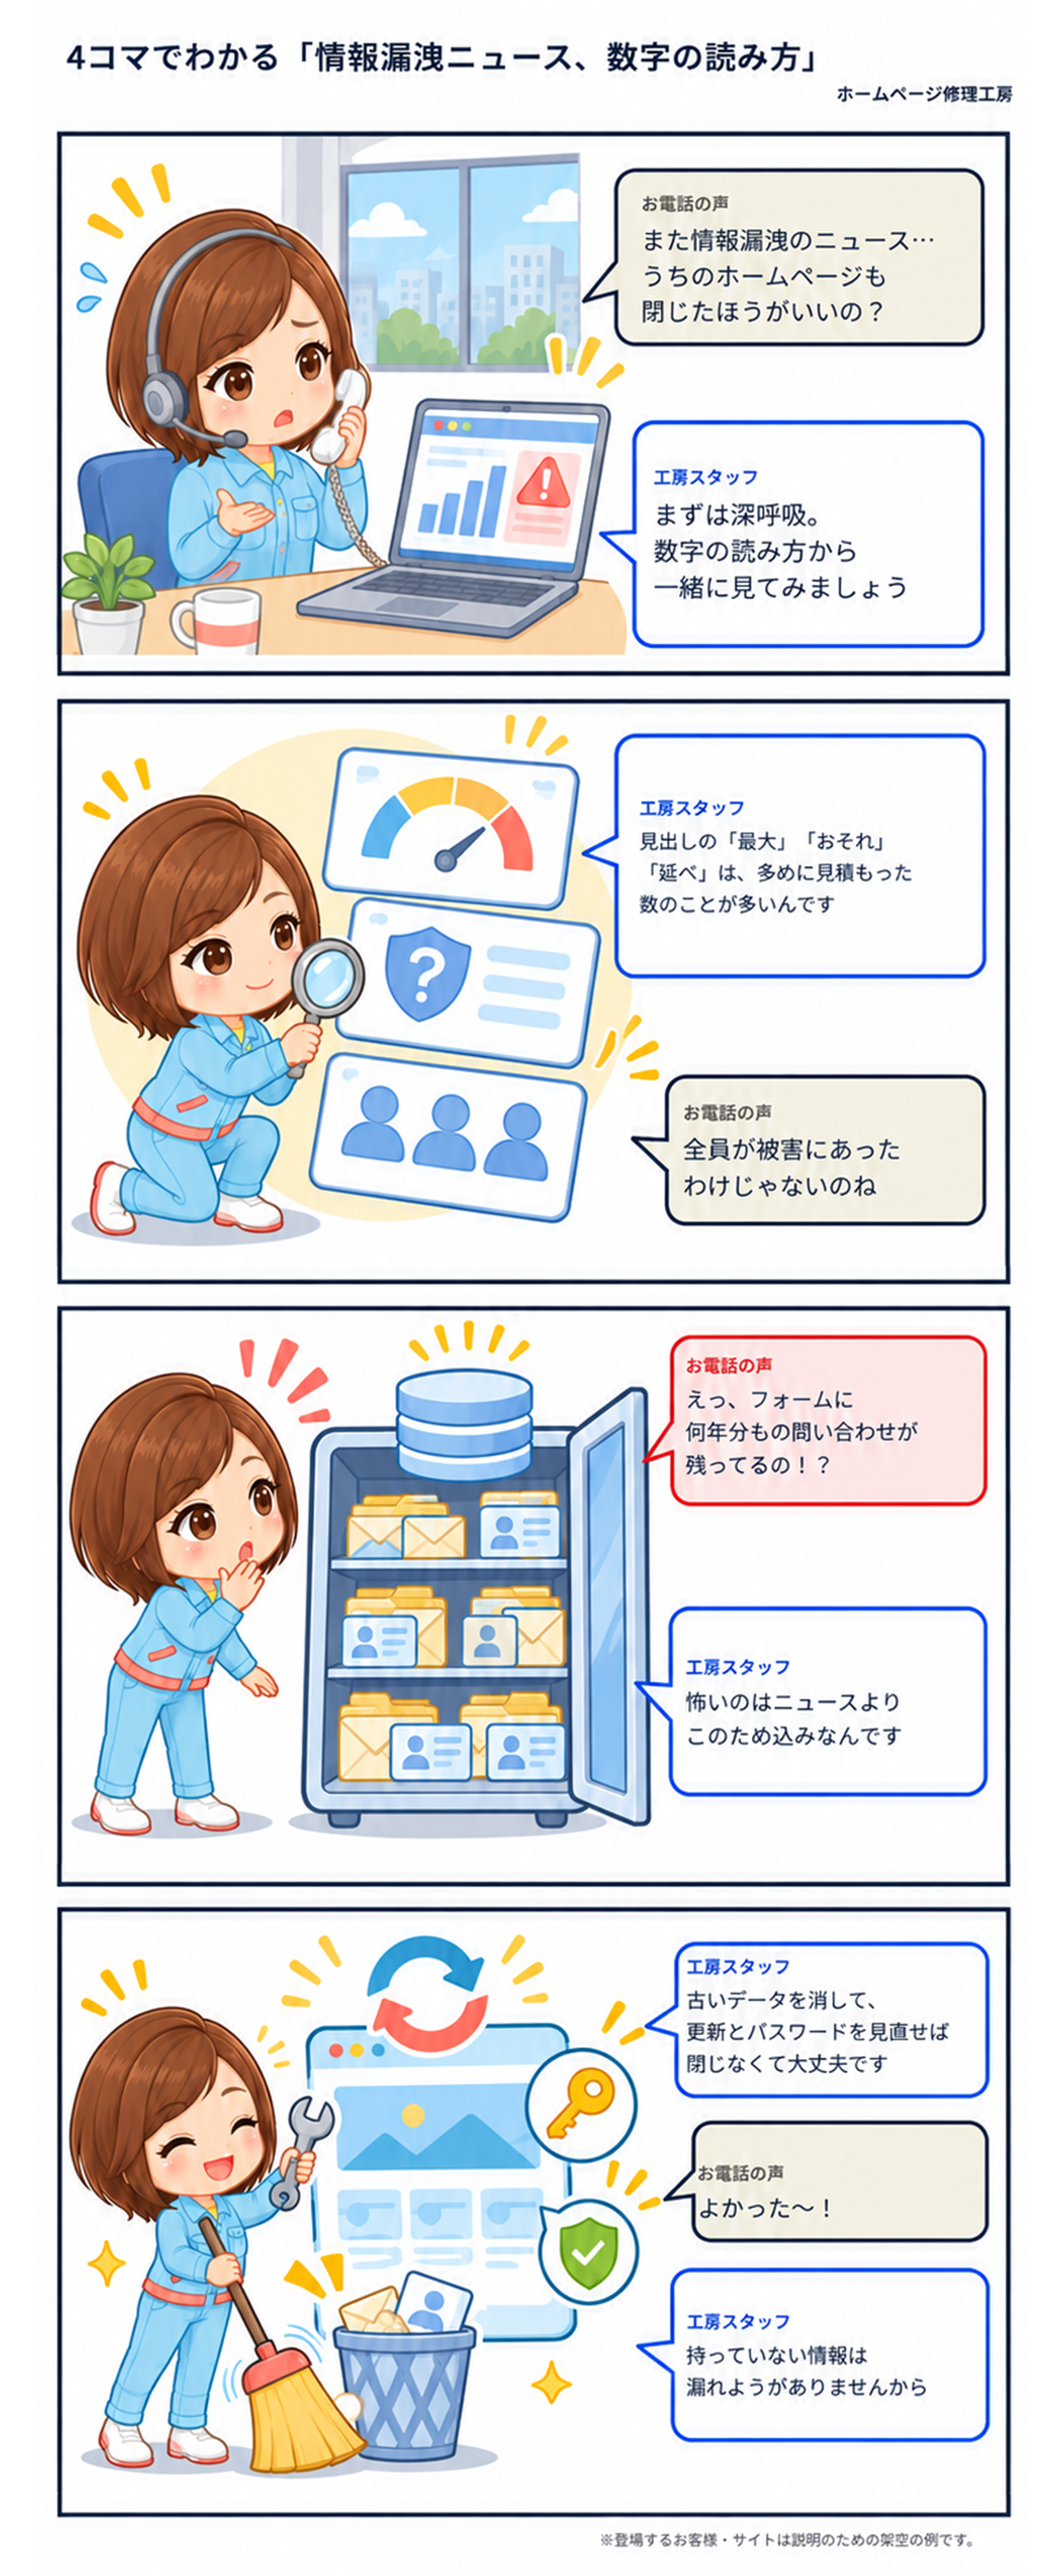
この記事では、国(個人情報保護委員会)の公表資料をもとに、漏洩ニュースの数字の読み方と、小さな会社・お店のホームページで本当に見直したいことを、できるだけやさしくお伝えします。まずは4コマ漫画でどうぞ。
見出しの「最大」「おそれ」「延べ」に注目してみる
漏洩ニュースの見出しには、よく似た言葉が出てきます。どれもウソではありませんが、「確かに漏れて、悪用された人数」とは意味が違うことが多いのです。
| 見出しの言葉 | 実際の意味 | 読むときのコツ |
|---|---|---|
| 「最大○万件」 | 調査中の段階で、影響を受けた可能性のある範囲をいちばん広く見積もった数 | 続報で数字が小さくなることもある |
| 「漏えいのおそれ」 | 漏れたと確定したのではなく、漏れた可能性を否定できない状態 | 法律上、「おそれ」の段階でも国への報告が必要なため、早めに公表される |
| 「延べ○億人」 | 事案ごとの人数を足し合わせた数。同じ人が何度も数えられることがある | 日本の人口を超えることもあるのは、このため |
たとえば個人情報保護委員会は2026年10月28日、不正アクセスによる漏えい等について、同年4月1日から10月16日までに漏えい等した延べ本人数が約2億6,000万人という集計を示しました。日本の人口の2倍以上ですが、資料の注記には、委託先と委託元の双方が同じ事案を報告していることがあること、速報の時点の数字なので確報で変わる可能性があることが書かれています。
もうひとつ知っておきたいのが、2022年4月から、一定の漏えい等が起きたときの国への報告と本人への通知が「義務」になったことです。それまでは「努めましょう」という扱いでした。報告が義務になれば、以前なら表に出なかった事案まで数字に表れます。件数の増加には、こうした「数え方の変化」も含まれていると工房は考えています。
数字を並べると見えてくる、漏えいの素顔
では、実際にはどんな漏えいが多いのでしょうか。個人情報保護委員会の「令和7年度年次報告」(2026年7月公表)を見てみます。
| 項目 | 令和7年度の数字 |
|---|---|
| 民間事業者からの漏えい等報告(処理件数) | 17,139件(前年度は19,056件) |
| 委員会が直接受け付けた報告のうち「紙媒体のみ」 | 76.9% |
| 原因:誤交付(渡す相手をまちがえる) | 45.5% |
| 原因:誤送付(送り先をまちがえる) | 21.6% |
| 原因:不正アクセス | 4.0% |
※「紙媒体のみ」と原因の割合は、委員会が直接受け付けた13,345件をもとにした数字です。
意外かもしれませんが、件数で見ると、漏えいの主役は「紙」と「人のうっかり」です。そして「過去最多」と大きく報じられた翌年度は、件数が約1割減っています。減ったことは、なかなかニュースになりません。
ただし、人数で見ると話は変わります。不正アクセスは1件で何十万人分ということもあり、2026年の秋は大規模な事案が相次ぎました。委員会の集計では、不正アクセスの報告(速報)は9月の303件に対し、10月は16日までで830件にのぼっています。件数の主役は「人のうっかり」、人数の主役は「不正アクセス」。両方を知っておくと、ニュースに振り回されにくくなります。
数字は「何を数えたか」で印象がガラッと変わります。冷蔵庫の中身を「賞味期限切れの可能性あり」で数えるか「本当に傷んでいる物」で数えるか、くらい違うんです。
「漏れた」と「悪用された」は同じではない。でも油断は禁物
漏えいが起きても、すぐに全員が被害にあうわけではありません。いっぽうで、本当に気をつけたいのはそのあとに来る「二次被害」です。漏れたメールアドレスや電話番号は、本物そっくりの偽メールや詐欺電話に使われることがあります。
ご自身が利用しているサービスで漏えいのお知らせが届いたら、次の3つを心がけてください。
- お知らせのメールやSMSのリンクから開かず、公式サイトをブックマークや検索から開いて確かめる
- 同じパスワードをほかのサービスでも使っていたら、そちらも変更する
- 「至急」「アカウント停止」など、あせらせる連絡ほど一度手を止める
冷静さと「他人事」は別もの。小さな会社も法律の対象です
ここからは、ホームページを持つ会社・お店としての話です。個人情報保護法は、2017年5月30日から個人情報を扱う「すべての事業者」が対象になりました。それまであった「5,000人分以下なら対象外」というルールはなくなっています。
国への報告が必要になる漏えいは、次の4つです。どれも「漏れたおそれ」の段階から対象になります。
| 報告が必要になる場合 | 人数の条件 | ホームページで考えられる例(工房による例示) |
|---|---|---|
| 要配慮個人情報(病歴・健康診断の結果など)を含む | 1人でも | 治療院の問診・予約フォームに書かれた病歴 |
| 財産的な被害が出るおそれがある | 1人でも | ネットショップのカード情報、決済機能のあるサービスのID・パスワード |
| 不正な目的で行われたおそれがある | 1人でも | ホームページが乗っ取られ、問い合わせ内容が盗まれた |
| 1,000人を超える | 1,001人以上 | 何年分もたまった問い合わせ・応募データ |
つまり、小さな会社のホームページでも、乗っ取られれば1件から報告の対象になりえます。「うちは大企業じゃないから」は、残念ながら通用しません。
あなたのホームページに眠っている個人情報、数えたことはありますか?
ホームページの点検をしていると、ご本人が知らないうちに個人情報がたまっているケースによく出会います。たとえば次のような場所です。
- お問い合わせフォームの内容を保存する機能(WordPressのプラグインによっては、送信内容をサイト内に保存します)
- 採用ページの応募フォーム、予約フォーム、会員登録
- 辞めたスタッフや昔の制作会社の管理画面アカウント
- サーバーに置きっぱなしのバックアップファイルや、書き出したCSVファイル
個人情報保護委員会は2026年10月7日の注意喚起で、利用目的を果たして保有する必要がなくなった個人データは、遅滞なく消去するよう努めることを求めています。いちばん確実な対策は、じつは「持たない」こと。持っていない情報は、漏れようがありません。
フォームで受け取った内容は、メールで届けば十分なことも多いんです。「サイトの中にも保存されているか」は、一度確かめておきたいところですね。
今日からできるセルフチェック
委員会が公表している不正アクセスの事例集(「WARNING」)では、ソフトウェアを最新にしていなかった例や、保守の契約に脆弱性への対応が含まれていなかった例、推測されやすいID・パスワードが使われていた例などが紹介されています。小さな会社のホームページに当てはめると、次のとおりです。
| チェック項目 | 確かめ方 | 気になったら |
|---|---|---|
| アドレスが「https://」になっているか | ブラウザのアドレス欄に鍵マークがあるか見る | SSL(暗号化)の設定を依頼する |
| WordPress・プラグインが最新か | 管理画面の「更新」に数字が出ていないか見る | いきなり全部更新せず、バックアップをとってから |
| 管理画面のパスワードと二段階認証 | 短い・使い回しのパスワードになっていないか | 長いパスワードに変え、二段階認証を設定する |
| 管理画面のユーザー一覧 | 辞めた人や昔の業者のアカウントが残っていないか | 不要なアカウントを削除する |
| フォームの保存データ | 何年分の問い合わせ・応募が残っているか | 必要な分だけ残し、古いものは消す |
| 保守の契約内容 | 「脆弱性への対応」や「更新作業」が含まれているか | 契約書を見直し、制作会社・保守会社に確認する |
| プライバシーポリシー | フォームの近くから読めるか、内容が今の運用と合っているか | 実態に合わせて書き直す |
プライバシーポリシーについては「プライバシーポリシー、ちゃんと載っていますか?」で、ニュースとの向き合い方については「「PHPに重大な脆弱性」のニュース、まず深呼吸」でもくわしく書いています。ひとつでも「分からない」があれば、無料ホームページ診断で一緒に確かめることもできます。
「もしも」のときに慌てないために
万一、ホームページから個人情報が漏れたおそれがあるときは、国への報告にも期限があります。個人情報保護委員会は、速やか(おおむね3〜5日以内)に報告するよう案内しています。不正な目的で行われたおそれがある場合の詳しい報告は、発覚から60日以内です。
いざという時に困るのは、「誰に、何を聞けばいいか分からない」ことです。台風の前に雨戸を確かめておくように、次の連絡先を紙1枚にまとめておくだけでも、初動がまったく違います。
- サーバー会社(契約者名・サポート窓口)
- ドメインの管理会社
- ホームページの制作会社・保守会社
- 個人情報保護委員会の漏えい等報告の窓口
ホームページ修理工房にできること
ホームページ修理工房では、作り直しを前提にせず、今のホームページを点検・修理するお手伝いをしています。
- フォームや会員機能に、どんな個人情報がどこまで保存されているかの洗い出し
- WordPress・プラグインの安全な更新、不要な管理者アカウントの整理、ログインまわりの強化
- SSL(https)の設定、プライバシーポリシーの見直し
- 更新と脆弱性への対応を含めた、月額の保守
くわしくはホームページ修正・保守のページをご覧ください。「ニュースを見て不安になったけれど、何から手をつければいいか分からない」という段階でも、無料ホームページ診断からお気軽にどうぞ。
※本記事の内容は、2026年11月10日時点で下記の出典に記載された情報にもとづいています。法令や制度、統計の数字は今後変わる可能性があります。最新の情報は個人情報保護委員会のウェブサイトでご確認ください。本記事は一般的な情報提供であり、個別の事案についての法的な助言ではありません。漫画と冒頭のご相談のやりとりは、説明のための例です。
出典
- 個人情報保護委員会「最近の不正アクセスによる個人データの漏えい等の傾向」(第374回委員会 参考資料2、令和8年10月28日)https://www.ppc.go.jp/files/pdf/261028_sankoushiryou-2.pdf
- 個人情報保護委員会「令和7年度個人情報保護委員会 年次報告」(令和8年7月)https://www.ppc.go.jp/aboutus/report/annual_report_2025/
- 個人情報保護委員会「令和7年度 年次報告の概要について」(令和8年7月)https://www.ppc.go.jp/files/pdf/080707_annual_report_gaiyou.pdf
- 個人情報保護委員会「令和8年度第1四半期における漏えい等報告の処理状況」(令和8年9月2日)https://www.ppc.go.jp/files/pdf/260902quarter-report_roueihoukoku.pdf
- 個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について(注意喚起)」(令和8年10月7日)https://www.ppc.go.jp/news/careful_information/261007_alert/
- 個人情報保護委員会「WARNING~不正アクセスによる個人データ漏えい防止のための注意喚起~」(令和6年12月11日、令和8年10月7日改訂)https://www.ppc.go.jp/files/pdf/261007_warning.pdf
- 個人情報保護委員会「漏えい等報告・本人への通知の義務化について」https://www.ppc.go.jp/news/kaiseihou_feature/roueitouhoukoku_gimuka/
- 個人情報保護委員会「漏えい等報告について」https://www.ppc.go.jp/personalinfo/legal/leakAction/
- 個人情報保護委員会事務局「個人情報保護法改正に伴う漏えい等報告の義務化と対応について」(令和4年5月27日、厚生労働省ウェブサイト掲載資料)https://www.mhlw.go.jp/content/10808000/000943451.pdf
- 個人情報保護委員会「はじめての個人情報保護法 ~シンプルレッスン~」(平成30年2月28日、練馬区ウェブサイト掲載資料)https://www.city.nerima.tokyo.jp/kurashi/kuseisanka/tyoukairenngoukai.files/siryou01.pdf